Saulės elektrinė dažnai suvokiama kaip gana
paprasta sistema: moduliai gamina elektrą, o įtampos keitiklis ją
pritaiko naudojimui namuose ar įmonėje. Tačiau šiuolaikinės
elektrinės vis dažniau turi nuotolinio stebėjimo, programinės
įrangos atnaujinimo ir valdymo funkcijas. Dėl to jos tampa ne tik
energetikos, bet ir informacinių technologijų infrastruktūros
dalimi. Tad klausimas, ar elektrinės veikimą teoriškai gali
paveikti žmogus, esantis už tūkstančių kilometrų, nebėra vien
mokslinės fantastikos tema.
Kaip atsiranda nuotolinio valdymo galimybė?
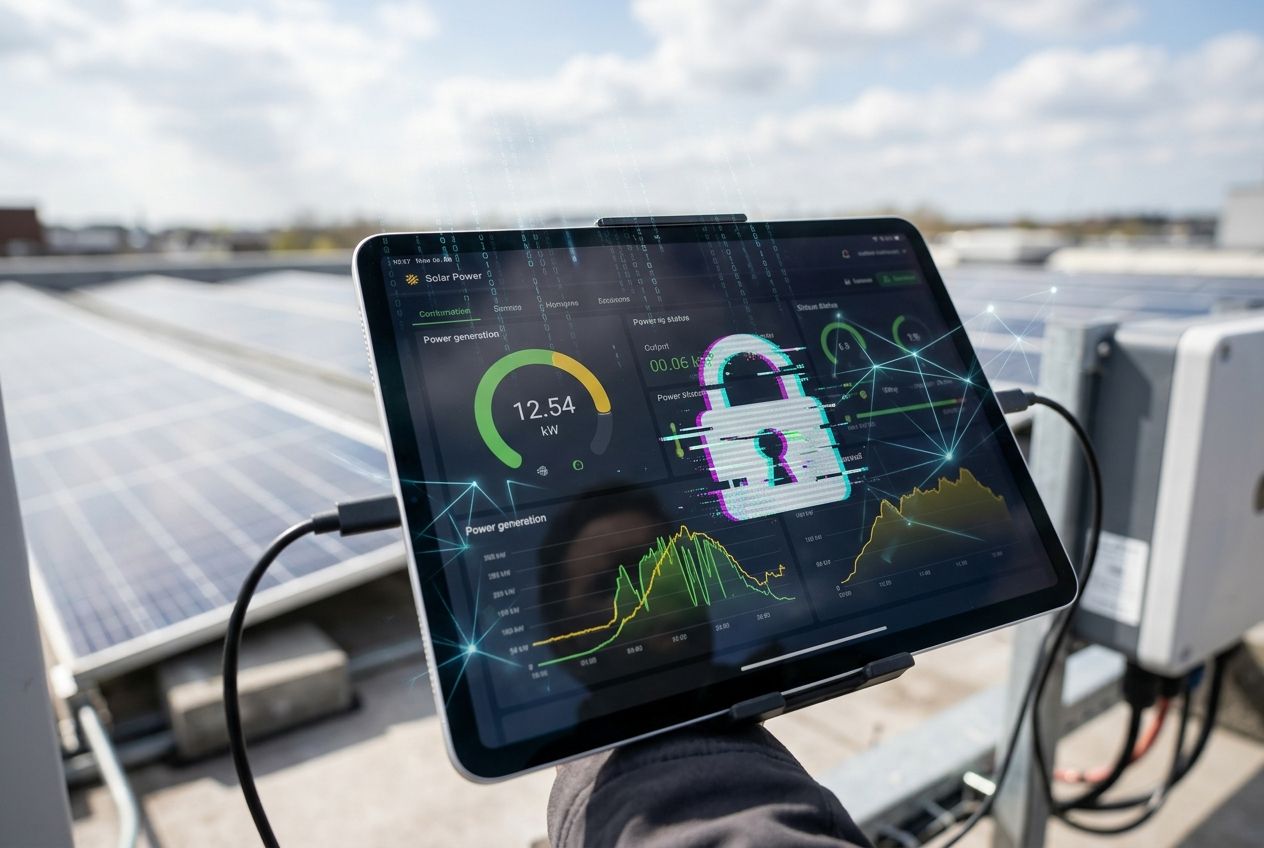
Dalis saulės elektrinių įtampos keitiklių
yra prijungti prie interneto. Tai leidžia savininkui ar techninės
priežiūros specialistui matyti gamybos duomenis, stebėti įrenginio
būklę, gauti pranešimus apie gedimus ir tam tikrais atvejais
nuotoliniu būdu keisti nustatymus. Tokios funkcijos patogios, nes
problemą dažnai galima nustatyti neatvykus į objektą.
Tačiau kiekviena nuotolinė prieiga kartu yra
ir galimas rizikos taškas. Jei prisijungimo duomenys apsaugoti
silpnai, programinė įranga turi pažeidžiamumų arba sistemos
sandara leidžia pernelyg plačią išorinę prieigą, neteisėtas
asmuo gali bandyti perimti valdymą. Kibernetinio saugumo tyrėjai
jau yra nustatę saulės energetikos sistemų pažeidžiamumų, kurie
tam tikromis sąlygomis galėtų leisti keisti įrenginių nustatymus
ar atlikti veiksmus nuotoliniu būdu.
Svarbu ir tai, ką šiuo atveju reiškia žodis
„išjungti“. Nuotolinis poveikis paprastai siejamas ne su pačiais
moduliais, o su įtampos keitikliu ar centrine valdymo sistema.
Pakeitus jų nustatymus gali būti apribotas energijos atidavimas į
tinklą, sustabdytas keitiklio darbas arba prarasta nuotolinė
priežiūra. Todėl fizinė elektrinė lieka vietoje, tačiau jos
galimybė normaliai gaminti ir perduoti energiją gali būti
sutrikdyta.
Ar tai reiškia, kad bet kurią elektrinę
galima išjungti?
Ne. Vien faktas, kad elektrinė prijungta prie
interneto, nereiškia, jog ją galima lengvai perimti. Rizika
priklauso nuo konkrečios įrangos, jos programinės įrangos,
prieigos teisių, tinklo konfigūracijos, slaptažodžių valdymo,
atnaujinimų ir to, kas gali prisijungti prie valdymo sistemos.
Vis dėlto teoriškai poveikis gali būti
reikšmingas. Jei pažeidžiama sistema suteikia galimybę keisti
įtampos keitiklio parametrus, riboti gamybą ar įjungti ir išjungti
įrenginį, nuotolinė ataka gali paveikti ne tik vieną objektą.
Didelės galios elektrinių ar daugelio vienodai valdomų įrenginių
atveju kyla ir platesnė elektros sistemos stabilumo rizika.
Kodėl verslui keliami griežtesni
reikalavimai?
Lietuvoje elektros gamybos ir energijos kaupimo
įrenginiams, kurių pajėgumas viršija 100 kW, taikomi papildomi
valdymo sistemų saugumo reikalavimai. Jų esmė – užtikrinti, kad
Lietuvos nacionaliniam saugumui grėsmę keliančių valstybių
subjektai negalėtų nuotoliniu būdu keisti gamybos ar kaupimo
įrenginių galios parametrų, jų įjungti ar išjungti. Tokiems
įrenginiams taikomas ir saugumo atitikties deklaravimas bei
kibernetinio saugumo audito reikalavimai.
Todėl įmonėms svarbu tikrinti ne vien tai,
ar elektrinė techniškai veikia. Ne mažiau reikšminga žinoti, kas
turi administratoriaus teises, kur saugomi prisijungimo duomenys,
kaip atliekami programinės įrangos atnaujinimai ir ar sistemoje
nėra nereikalingų nuotolinių prisijungimų. Tokiais
atvejais viasolis.lt gali
būti aktualus verslui, ieškančiam saulės elektrinių valdymo
sistemų kibernetinio saugumo audito, perkonfigūravimo ir su
atitiktimi susijusių paslaugų.
Ką parodė realūs saugumo tyrimai?
2025 m. kibernetinio saugumo tyrėjai paskelbė
informaciją apie 46 pažeidžiamumus kelių didžiųjų saulės
energetikos įrangos gamintojų sistemose. Tarp nustatytų problemų
buvo trūkumų, kurie galėjo sudaryti sąlygas perimti paskyras,
pasiekti įrenginių duomenis ar atlikti tam tikrus veiksmus
nuotoliniu būdu. Tyrėjai atkreipė dėmesį, kad didžiausia rizika
atsiranda tada, kai vienu pažeidžiamumu galima paveikti ne vieną,
o daug įrenginių.
Tai nereiškia, kad kiekvienas pažeidžiamas
įrenginys bus užpultas ar kad kiekvienas trūkumas leidžia
visiškai sustabdyti elektrinę. Vis dėlto tokie atvejai parodo,
kodėl energetikos įranga nebegali būti vertinama tik pagal galią,
efektyvumą ar garantijos trukmę.
Kaip sumažinti riziką?
Pirmas žingsnis – aiškiai žinoti, kaip
elektrinė prijungta prie tinklo ir kas turi teisę ją valdyti.
Svarbūs unikalūs ir stiprūs slaptažodžiai, kelių veiksnių
tapatybės patvirtinimas, kai jis galimas, reguliarūs saugumo
atnaujinimai ir nereikalingos nuotolinės prieigos išjungimas.
Verslo elektrinėms taip pat aktualus profesionalus auditas,
leidžiantis įvertinti ne tik atskirą įrenginį, bet ir visą
valdymo grandinę.
Naudinga atskirti stebėjimą nuo valdymo. Jei
sistemai būtina perduoti gamybos duomenis, tai dar nereiškia, kad
išorinei platformai turi būti suteikta teisė keisti svarbiausius
parametrus. Kuo mažiau nereikalingų valdymo teisių paliekama už
objekto ribų, tuo mažesnė galimų incidentų rizika.
Taigi saulės elektrinę iš kito pasaulio
krašto „išjungti“ įmanoma tik tada, kai pati technologinė ir
prieigos sandara tam sudaro sąlygas. Todėl svarbu klausti ne vien,
kas pagamino modulius ar kiek energijos elektrinė pagamins per
metus. Ne mažiau svarbūs klausimai – kas valdo jos programinę
įrangą, kur keliauja duomenys ir kas turi techninę galimybę
pakeisti įrenginio veikimą. Kibernetinis saugumas šiandien yra
tokia pat elektrinės patikimumo dalis kaip tinkamai parinkta įranga
ar profesionalus montavimas.